รัฐบาลจีนตกเป็นเหยื่อมัลแวร์เรียกค่าไถ่อย่าง GandCrab 5.2
ເຜີຍແຜ່ເມື່ອ: 18 ມ.ນ. 2019 · ຫ້ອງຂ່າວ · 1 ນາທີອ່ານ
มีข่าวว่าจีนตกที่นั่งลำบากลำบากจากแฮกเกอร์ชาวเกาหลีเหนือ โดยเหตุการณ์นี้เกิดขึ้นหลังจากการค้นพบอีเมลที่แฝงไปด้วยมัลแวร์เรียกค่าไถ่ที่มีอยู่เต็มกล่องอีเมลของหน่วยงานของเจ้าหน้าที่รัฐบาล อีเมลดังกล่าวมีมัลแวร์เรียกค่าไถ่อย่าง GandCrab เวอร์ชั่น 5.2 ซึ่งถูกส่งเป็นไฟล์แนบ โดยชื่อว่า “03-11-19.rar”
ศูนย์ข้อมูลความปลอดภัยเครือข่ายและข้อมูลแห่งชาติของจีน ได้แจ้งรัฐบาลท้องถิ่นของแต่ละรัฐว่า แฮกเกอร์กำลังกำหนดเป้าหมายเว็บไซต์ของหน่วยงานรัฐบาลด้วยอีเมลที่มีมัลแวร์เรียกค่าไถ่ โดยชื่อผู้ส่งในอีเมลคือ (Min, Gap Ryong) เจ้าหน้าที่จีนคาดการณ์ว่าผู้ที่ส่งอีเมลนี้อาจมีต้นทางมาจากเกาหลีเหนือ
การโจมตีดังกล่าวเกิดขึ้นตั้งแต่วันที่ 11 มีนาคม รายงานผู้ประสบเหตุการณ์ดังกล่าว ถูกสั่งให้ดาวน์โหลดเบราว์เซอร์ TOR จากนั้นล็อกอินเข้าสู่หน้าต่างการชำระเงิน เป็นแบบสกุลเงินดิจิทัลของผู้ทำการโจมตี จำนวนเงินค่าไถ่ไม่ได้เปิดเผยในงบดังกล่าว
เจ้าหน้าที่จีนยังไม่เปิดเผยขอบเขตของการโจมตี หรือประเมินความเสียหาย อย่างไรก็ตามทุกหน่วยงานจำเป็นต้องดำเนินการเตือนความเสี่ยง ตรวจสอบ และรายงานการโจมตีในอนาคต มีคำแนะนำอื่นๆ เช่น ติดตั้งซอฟต์แวร์ป้องกันมัลแวร์ ปิดใช้งานฟังก์ชันเปิดอัตโนมัติสำหรับพอร์ต USB อัปเกรดระบบปฏิบัติการ และติดตั้งการปรับปรุงความปลอดภัย ตัดการเชื่อมต่อโฮสต์ หรือเซิร์ฟเวอร์ที่ติดมัลแวร์ เพื่อป้องกันการแพร่กระจายของมัลแวร์
GandCrab 5.2 เป็นรุ่นล่าสุดของตระกูล Ransomware ที่ยังคงไม่มีตัวถอดรหัสสำหรับ GandCrab รุ่นนี้ในปัจจุบัน
ບົດຄວາມທີ່ກ່ຽວຂ້ອງ
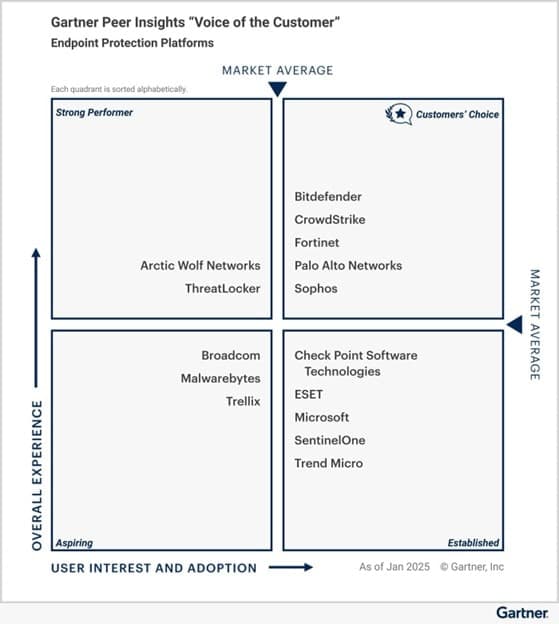
Bitdefender ได้รับรางวัล Gartner® Peer Insights™ Customers’ Choice สำหรับการปกป้องปลายทาง
ເຜີຍແຜ່ເມື່ອ: 17 ມິ.ຖ. 2025
ອ່ານບົດຄວາມ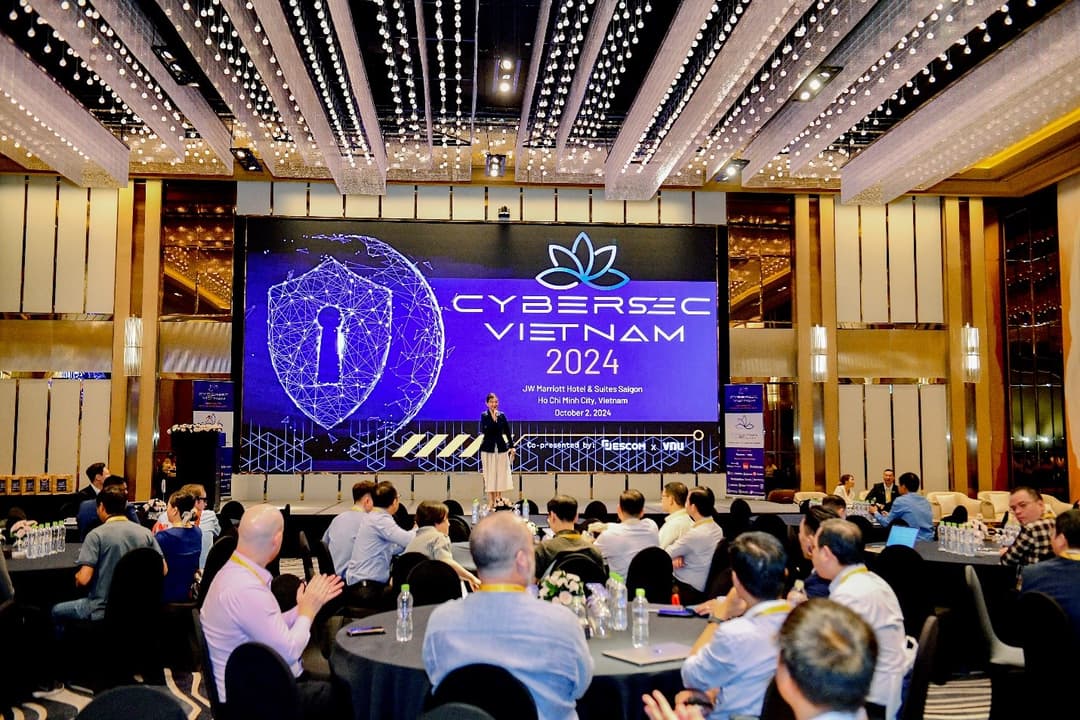
CyberSec Vietnam Conference 2024
ເຜີຍແຜ່ເມື່ອ: 18 ຕ.ລ. 2024
ອ່ານບົດຄວາມ
ความสำคัญของการใช้ VPN: การเพิ่มความเป็นส่วนตัวและความปลอดภัย
ເຜີຍແຜ່ເມື່ອ: 20 ສ.ຫ. 2024
ອ່ານບົດຄວາມ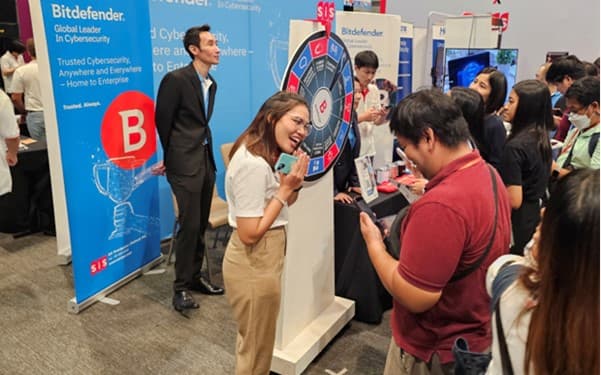
Bitdefender ມີປະສົບແກ້ວທີ່ SIS Technology Showcase 2024 ທີ່ຢູ່ທົ່ວປະໄຕຂອງບັນຊີທີ່ມີທາງເລືອກຮ້ອງສົບຜົນ 2024 ໃນປະຈຸບັນ
ເຜີຍແຜ່ເມື່ອ: 15 ສ.ຫ. 2024
ອ່ານບົດຄວາມ