แฮกเกอร์โจมตี Airbus ขโมยข้อมูลส่วนตัวของพนักงาน
ເຜີຍແຜ່ເມື່ອ: 4 ກ.ພ. 2019 · ຫ້ອງຂ່າວ · 1 ນາທີອ່ານ
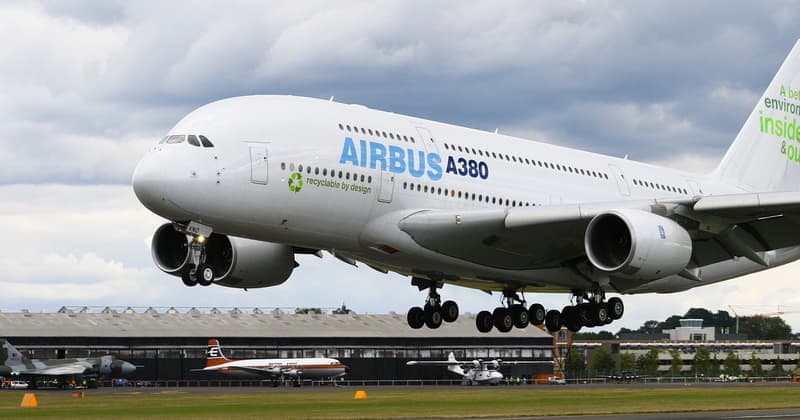
แอร์บัส บริษัทผู้ผลิตเครื่องบิน กำลังตรวจสอบการละเมิดความปลอดภัย ที่ได้ตรวจสอบพบว่าแฮกเกอร์ขโมยข้อมูลส่วนบุคคลจากระบบของตน
ในแถลงการณ์ที่เผยแพร่บนเว็บไซต์ของแอร์บัส ได้ออกมายอมรับว่า ระบบที่ใช้โดยธุรกิจอากาศยานเชิงพาณิชย์นั้น ถูกเข้าถึงโดยบุคคลที่ไม่ได้รับอนุญาต และข้อมูลส่วนบุคคลที่เกี่ยวข้องกับพนักงานของภาคพื้นยุโรปถูกขโมยข้อมูลไป
คำแถลงของแอร์บัส

ตามที่ผู้ผลิตของ A380 แฮกเกอร์เข้าถึงข้อมูลลูกค้าไม่ได้ และการผลิตไม่ได้รับผลกระทบ
สิ่งที่ไม่ชัดเจนในขณะนี้ ก็คือว่าแอร์บัสถูกกำหนดเป้าหมายเป็นการเฉพาะ หรือว่าการละเมิดนั้น เป็นผลงานของแฮกเกอร์ที่ฉวยโอกาสมากขึ้นหรือไม่
อย่างไรก็ตามข้อเท็จจริงที่ว่า การเข้าถึงข้อมูลเกี่ยวกับพนักงานนั้น เป็นสาเหตุของความกังวลอย่างแน่นอน แฮกเกอร์และผู้โจมตีที่ประสงค์ร้ายอาจพยายามรวบรวมข้อมูลดังกล่าว โดยการกำหนดเป้าหมายเฉพาะบุคคล หรือรวบรวมอีเมลที่น่าเชื่อถือ ซึ่งกำหนดเป้าหมายบุคคลที่หลอกว่ามาจากเพื่อนร่วมงาน
Airbus กล่าวว่ายังคงมีการตรวจสอบอย่างต่อเนื่อง ว่ามีการกำหนดเป้าหมายเฉพาะข้อมูลหรือไม่
คำแถลงของแอร์บัสนั้น ไม่ได้กล่าวถึงประเภทของข้อมูล ที่ผู้บุกรุกเข้าถึงได้อย่างแม่นยำ แต่ถ้าเป็นข้อมูลประจำตัวของรหัสผ่านนั้น จะถูกรวมอยู่ในข้อมูลดังกล่าว นั่นจะเป็นเรื่องที่น่าเป็นห่วง
หากเป็นเช่นนั้น บัญชีของพนักงานแอร์บัสเอง อาจมีโอกาสถูกคุกคามจากการถูกบุกรุกโดยผู้ไม่หวังดี แต่อาจมีความเสี่ยงที่พนักงาน ได้ใช้รหัสผ่านเดียวกันในสถานที่ต่างๆ ซึ่งเป็นโอกาสออนไลน์สำหรับช่องโหว่อื่นๆ
มันเป็นความจริงที่น่าตกใจ ที่หลายคนอาจทำผิดพลาดในการใช้งานผิดวัตถุประสงค์ สำหรับบริการที่ไม่เกี่ยวข้องกับการทำงาน เช่น เล่น Social Media ในเครื่องที่ใช้ในที่ทำงาน หากคุณรู้สึกว่านี่เป็นสิ่งที่คุณอาจจะผิดพลาด ลองใช้ขั้นตอนที่เหมาะสมในการใช้เครื่องมือจัดการรหัสผ่านที่เหมาะสม
ไม่เพียงแต่จะช่วยเก็บรหัสผ่านของคุณอย่างปลอดภัย แต่ยังช่วยลดโอกาสในการเลือกรหัสผ่านที่ไม่ดี ด้วยการนำเสนอวิธีง่ายๆ ในการสร้างรหัสผ่านที่ซับซ้อน และไม่ซ้ำใครสำหรับบริการออนไลน์ที่คุณต้องการ
แอร์บัสกล่าวว่า เป็นการเสริมความแข็งแกร่งให้กับมาตรการรักษาความปลอดภัยทางไซเบอร์ที่มีอยู่ และดำเนินการเพื่อลดผลกระทบที่อาจเกิดขึ้น
บริษัทได้แจ้งว่า ได้มีการแจ้งพนักงานที่ได้รับผลกระทบ และหน่วยงานคุ้มครองข้อมูลเกี่ยวกับเหตุการณ์ที่เกิดขึ้น สิ่งที่ต้องทำภายใน 72 ชั่วโมง ของการตระหนักถึงการละเมิดข้อมูลภายใต้กฎระเบียบของ GDPR ของสหภาพยุโรป
สมาชิกอื่นๆ ของอุตสาหกรรมการบิน ที่พบว่าตัวเองต้องยอมรับในปีที่ผ่านมา พวกเขาได้รับผลกระทบ จากการที่อาชญากรไซเบอร์ได้บุกเข้ามาในระบบ
ບົດຄວາມທີ່ກ່ຽວຂ້ອງ
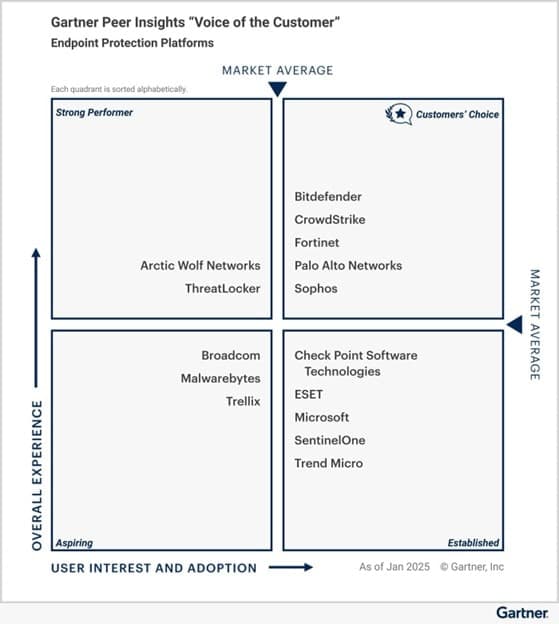
Bitdefender ได้รับรางวัล Gartner® Peer Insights™ Customers’ Choice สำหรับการปกป้องปลายทาง
ເຜີຍແຜ່ເມື່ອ: 17 ມິ.ຖ. 2025
ອ່ານບົດຄວາມ
CyberSec Vietnam Conference 2024
ເຜີຍແຜ່ເມື່ອ: 18 ຕ.ລ. 2024
ອ່ານບົດຄວາມ
ความสำคัญของการใช้ VPN: การเพิ่มความเป็นส่วนตัวและความปลอดภัย
ເຜີຍແຜ່ເມື່ອ: 20 ສ.ຫ. 2024
ອ່ານບົດຄວາມ
Bitdefender ມີປະສົບແກ້ວທີ່ SIS Technology Showcase 2024 ທີ່ຢູ່ທົ່ວປະໄຕຂອງບັນຊີທີ່ມີທາງເລືອກຮ້ອງສົບຜົນ 2024 ໃນປະຈຸບັນ
ເຜີຍແຜ່ເມື່ອ: 15 ສ.ຫ. 2024
ອ່ານບົດຄວາມ